Securitatea contului Microsoft 365: cum funcționează atacurile token replay

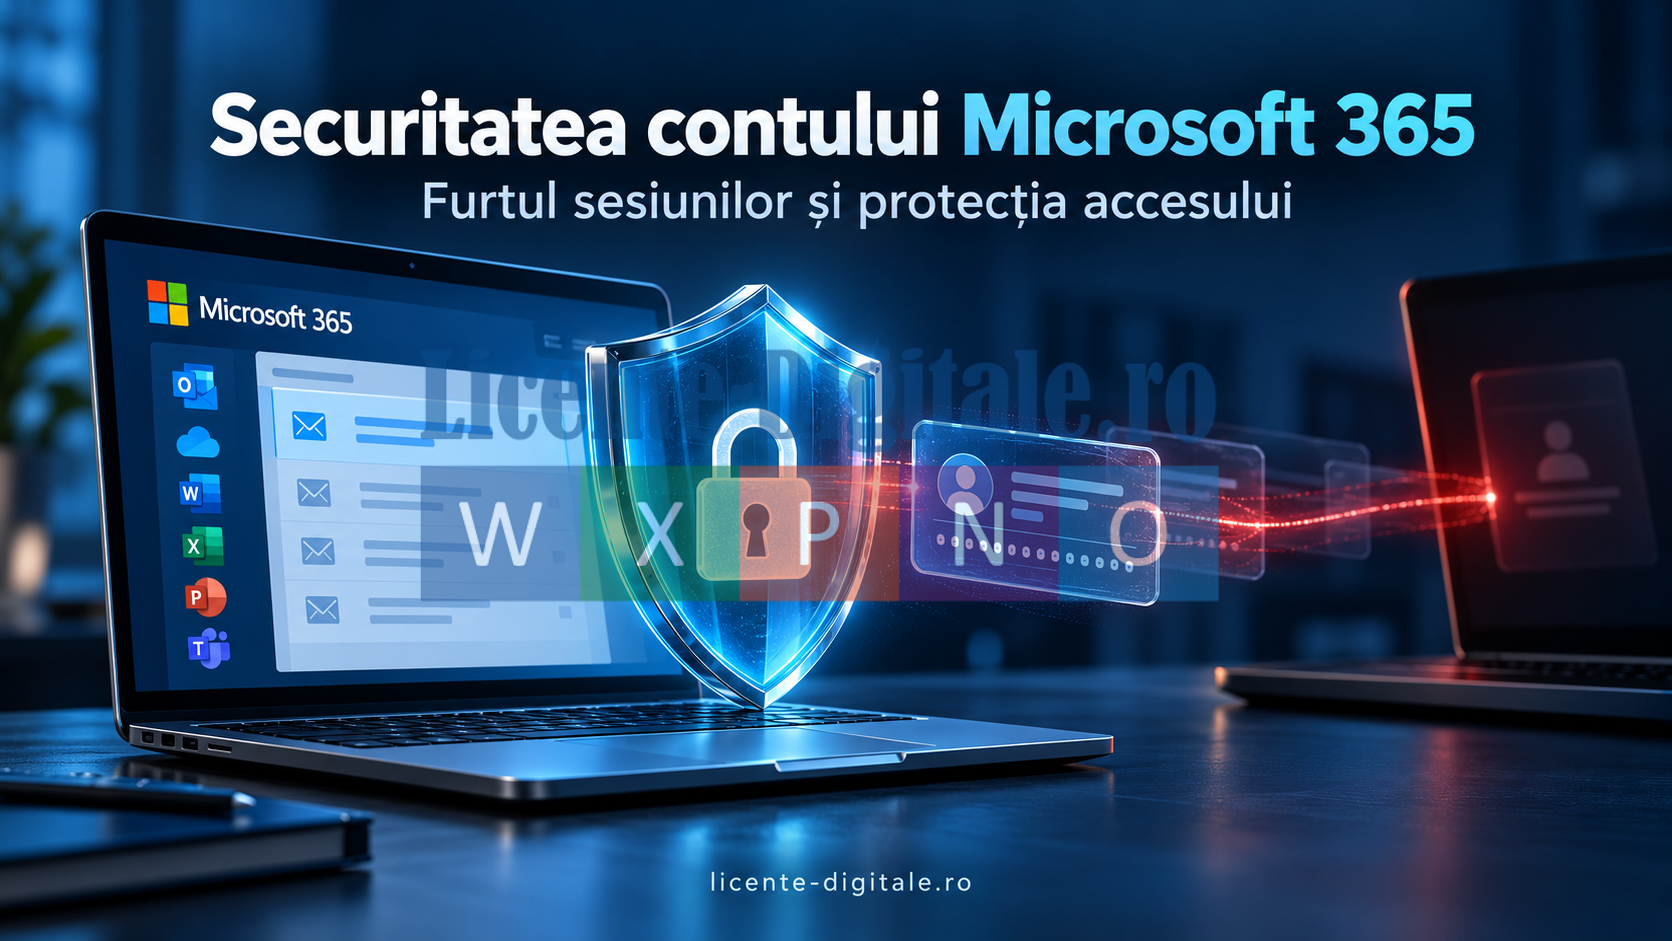
Autentificarea în doi pași reprezintă o măsură importantă pentru securitatea contului Microsoft 365. Totuși, anumite atacuri pot exploata o sesiune deja autentificată, permițând accesul neautorizat fără repetarea verificării MFA.
Un articol publicat de The Hacker News pe 26 octombrie 2026, pe baza unei investigații Huntress, prezintă o campanie care a compromis 97 de conturi din 79 de organizații. Atacatorii au reutilizat tokenuri de autentificare furate pentru a accesa serviciile Microsoft 365.
Ce înseamnă un atac token replay?
După autentificare, serviciile Microsoft folosesc tokenuri pentru a permite accesul la resurse fără solicitarea repetată a parolei. Aceste dovezi digitale contribuie la funcționarea obișnuită a aplicațiilor și sesiunilor utilizatorului.
Un atac token replay presupune reutilizarea unui token furat. Dacă acesta este încă valabil și condițiile de acces permit folosirea lui, atacatorul poate obține acces fără să parcurgă din nou autentificarea. Microsoft recomandă...